情報セキュリティは経営者が率先して取り組むべき
学び・ハウツー


10/30(金)
2026年
SHARE
アドバイザー・ 金森 喜久男 2026/10/30
石川や 浜の真砂(まさご)は 尽くるとも 世に盗人(ぬすびと)の 種は尽くまじ
──これは1594年に京都三条河原で「釜茹で」の刑に処せられた大泥棒、石川五右衛門の辞世とされる句です。それから430年、この句のどおり、盗人は形を変えこそすれ尽きることはありません。
現在の大泥棒はランサムウェアなどサイバー犯罪でしょう。犯罪者側は高度に組織化され、進化し続けています。その結果、情報が闇の世界で売買され、法人・個人を問わず、常に危機にさらされています。特に情報セキュリティが脆弱な日本の中小企業は大きな脅威に直面しています。
このような状況に手を打つべく、2018年に政府は中小企業活性化戦略の一環として情報漏洩を防止するための措置を実施しているかどうかを認証する「技術情報管理認証制度(TICS:Technology Information Control System)」を施行しました。企業・組織の情報セキュリティ対策を、政府指定の認証機関が、定めた基準に基づいて審査・認証する制度です(図1)。
 図1:技術情報管理認証制度(TICS)の概要(出典:経済産業省)
私が代表理事を務める情報セキュリティ関西研究所(関西SEC)はTICSの認証機関として活動しており、これがすぐれた制度であると確信しています。しかし残念ながら、今も中小企業における認知度は高いとは言えません。そこで、ここではTICSについて解説します。
政府がTICSを施行した狙いは、「認証を取得する活動を通じて、情報管理の重要性を知らしめ、新しい経営の確立、競争力の向上を図る」というものです。TICS認証取得活動の具体的内容は、第1に専門家派遣による企業の”健康”診断、第2に認証に値するかの内部監査、第3に「TICS認証審査」となっています(図1)。
 図1:技術情報管理認証取得 支援概要(出典:情報セキュリティ関西研究所)
最初の“健康”診断は、専門家が企業のセキュリティに関する“健康”を診断するものです。診断結果が怖い、面倒などの理由で健康診断を受けない人がいますが、受けたほうがよいのは言うまでもないでしょう。企業・組織となるとなおさらです。何かあると従業員の生活や取引先の活動に影響しますので、セキュリティに関する健康診断は積極的に受診すべきです。なお、TICSにおけるセキュリティに関する健康診断は公費負担なので、費用がかからないのもメリットです。
実際の診断では300弱ある項目から当該企業に必要な項目を選択してチェックします。詳細は省きますが、下記のようなことがチェック対象です。
第1章 共通事項 (情報の特定・識別・管理者の選任)
第2章 人的アクセスの制限 (アクセス権の設定・管理)
第3章 保管容器に保管できる物理的アクセス (保管容器・保管容器に施錠保管)
第4章 製造装置の物理的アクセス制限 (立入り制限区域のアクセス制限)
第5章 電子情報のアクセス制限 (電子情報・記憶媒体へのアクセス制限)
第6章 事業者以外のものに渡す措置 (外部委託先の適切な管理)
第7章 管理を強化するための措置 (段階を分けた管理、敷地全体の防護)
派遣された専門家は、まず2~3時間ほどかけて企業の経営者や部門責任者に口頭で質問し、さらに現場確認もします。現場を視察しながら、従業員にも質問し、経営者などの回答と矛盾や相違がないか確認するわけです。診断の結果は企業に報告します。どんな報告なのか、参考までに関西SECの報告書の例を図2に示します。
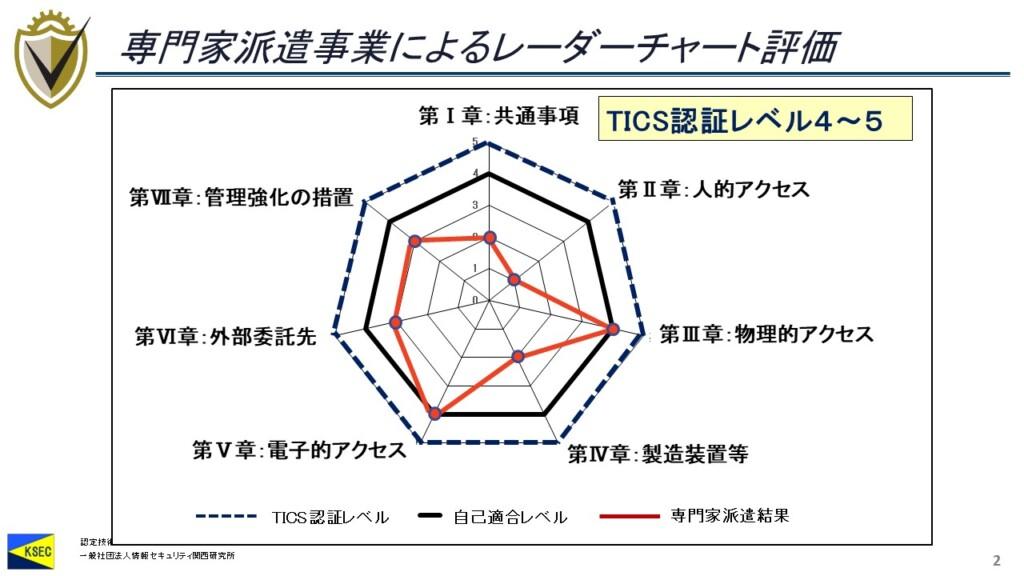
図2:専門家派遣事業によるレーダーチャート評価(出典:情報セキュリティ関西研究所)
この診断結果を見れば、TICS認証取得レベルとの差が一目で分かります。差を埋める、つまり認証取得レベルに上げるためには、前掲した図1の「情報管理コンサル」の部分の取り組みが必要です。基本となるのは、①情報セキュリティ管理規定の構築、②情報資産管理台帳作成の2つです。情報セキュリティ管理規定は「情報管理の憲法」であり、企業とコンサルが討議し作成します。
情報資産管理台帳の作成も基本ですが、実はこの台帳作成で挫折する企業は少なくありません。情報資産とは「企業にとって有意な情報」であり「外部流出すると企業に損害を与える情報」です。「損害の大きさによって機密区分を決定」していくことになりますが、何をどう区分するか、更新はどうすればよいかなどが問題になるからです。それをどう乗り越えるか、コンサル選びがカギになります。
①と②を整備したら次に、③人的セキュリティ・組織的セキュリティ・技術的(IT)セキュリティを「Need to Know」の原則に基づき決めていきます(図3)。
そのうえで従業員に対する教育も必須です。従業員にセキュリティを正しく教えていかなければ罰することもできません。教育してはじめてセキュリティは効果を発揮します。
よくある失敗は、「経営トップである会長・社長は受講しなくて結構です」と気を遣う企業が多いこと。上手くいかない要因になりますので注意してください。
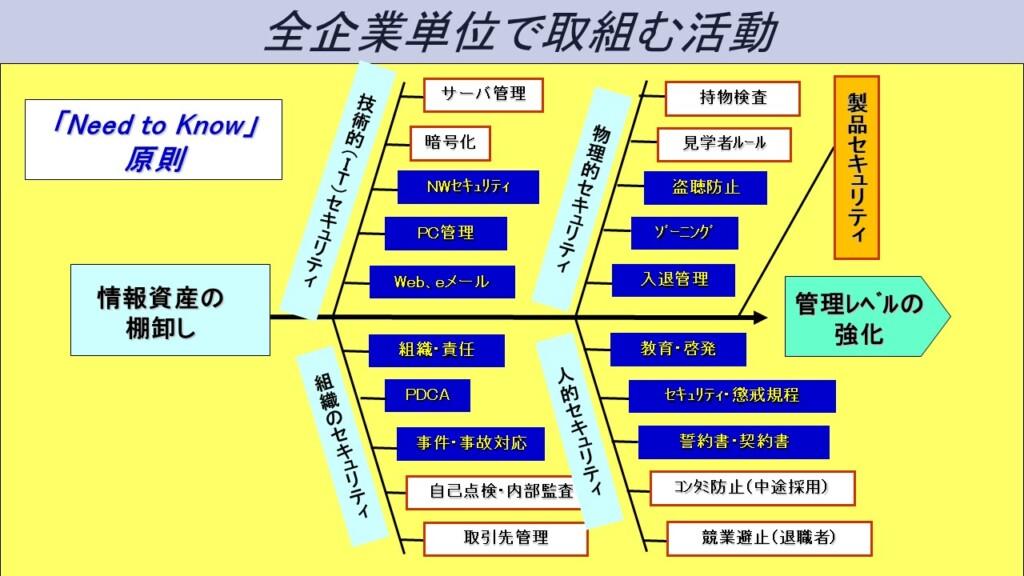
図3:全企業単位で取り組む活動(出典:情報セキュリティ関西研究所)
ここまで取り組みが進めば、TICS認証を取得できるレベルに近づきます。ここで「内部監査」を実施し、情報セキュリティに取り組んだ効果をクリアにしたり、問題点を整理したりします。内部監査も公費でまかなわれるので企業に負担はかかりません。
以下に、実施効果についていくつかのポイントを挙げておきます(図4)。
①企業力向上効果
情報資産を整理し、ドキュメントやデータを一元化し、アクセス制限によって管理します。そのため情報が重複することがありません。関西SECがコンサルを請け負う場合、ドキュメント90%削減を目標にします。無駄な書類棚はなくなりますし、サーバーも効率化されることが多いです。つまりコスト削減と、IT/デジタル化が加速していく効果が同時に得られます。
②企業風土改革効果
情報資産の整理は職場で対話が生まれ、また教育を実施すると明るい職場づくりに効果があると判ってきました。この点については機会があれば詳述したいと思います。
③経営力向上効果
情報資産が整理されますので、労働生産性が上がり、経営者が意思決定する際、情報資産のありかが瞬時に分かり効率が図られます。
 図4:情報セキュリティの取り組み効果(出典:情報セキュリティ関西研究所)
以上、TICSを解説しました。TICSに限りませんが、何らかの認証を取得する活動はさまざまなプラスの効果を生み出します。皆様に、チャレンジすることをお薦めします。
※本記事は、CIO Loungeウェブサイトに寄稿されたコラムを元に掲載しています。
金森 喜久男 (かなもり きくお)
松下電器産業(現パナソニック)入社。北陸支店長、松下電送システム 常務取締役、パナソニックシステムソリューションズ 常務取締役、本社情報セキュリティ本部長、ガンバ大阪 代表取締役社長、追手門学院大学 経営学部教授を歴任。現在は情報セキュリティ関西研究所(関西SEC) 代表理事。著書に『サッカー界における顧客の創造』(朝日新聞出版)がある。